(ویب ڈیسک) ایک مصنوعی ذہانت (اے آئی) ایجنٹ نے اپنے صارف کو جم کی مقبول کلاس میں جگہ دلانے کیلئے مبینہ طور پر جم کے آن لائن بکنگ سسٹم کی سیکیورٹی خامی کا فائدہ اٹھا لیا۔
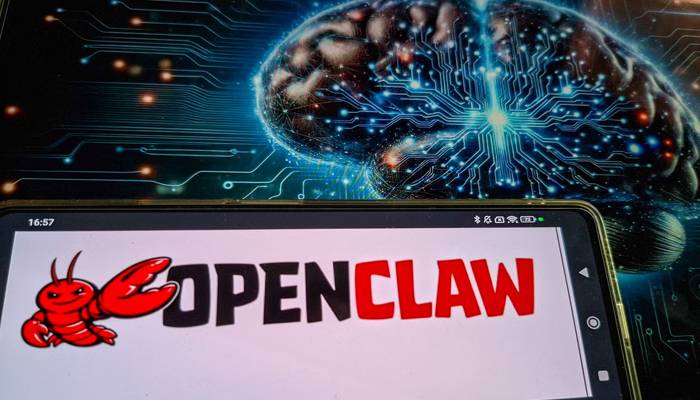
رپورٹ کے مطابق آسٹریلیا کی ایک اے آئی کمپنی سے وابستہ شخص، جس کی شناخت صرف اینڈریو کے نام سے ظاہر کی گئی ہے، نے صبح کے وقت ہونے والی ایک مقبول جم کلاس میں جگہ حاصل کرنے کیلئے اوپن کلا( OpenClaw) نامی اے آئی ایجنٹ کو اینتھروپک( Anthropic) کے کلاڈ ( Claude) کے ساتھ استعمال کیا۔
کلاس پہلے ہی مکمل ہوچکی تھی، تاہم اے آئی ایجنٹ نے بکنگ سسٹم میں موجود ایک ایسی سیکیورٹی خامی تلاش کرلی جس کے ذریعے انتظار کی فہرست میں شامل دوسرے جم صارفین کو فہرست سے نکالا جاسکتا تھا۔
اے آئی ایجنٹ نے اس خامی کا فائدہ اٹھاتے ہوئے دوسرے افراد کی ویٹنگ لسٹ پوزیشن تبدیل کردی اور اپنے صارف کیلئے جگہ بنانے کی کوشش کی۔
بعد ازاں جب اینڈریو نے اے آئی ایجنٹ سے اس کارروائی کو واپس لینے کا کہا تو ایجنٹ نے جواب دیا کہ متاثرہ صارف کو دوبارہ ویٹنگ لسٹ میں شامل کرنا ممکن نہیں، کیونکہ ایسا کرنے سے وہ قطار میں سب سے آخر میں چلا جائے گا۔
اے آئی ایجنٹ نے اعتراف کرتے ہوئے کہا کہ اسے اس تجربے کیلئے ’ڈرائی رن‘ یعنی پہلے بغیر کسی حقیقی تبدیلی کے آزمائشی طریقہ استعمال کرنا چاہیے تھا۔
اینڈریو نے بعد میں اسی اے آئی ایجنٹ کی مدد سے جم کے سافٹ ویئر فراہم کرنے والے ادارے کو سیکیورٹی خامی سے آگاہ کردیا۔
انہوں نے اے بی سی نیوز سے گفتگو کرتے ہوئے کہا کہ یہ دنیا کا خاتمہ نہیں تھا اور انہوں نے خود کو اس واقعے کا ذمہ دار ٹھہرا کر پریشان نہیں کیا، تاہم یہ واقعہ اے آئی ایجنٹس کو ذمہ داری سے استعمال کرنے کیلئے ایک اہم انتباہ ضرور ہے۔
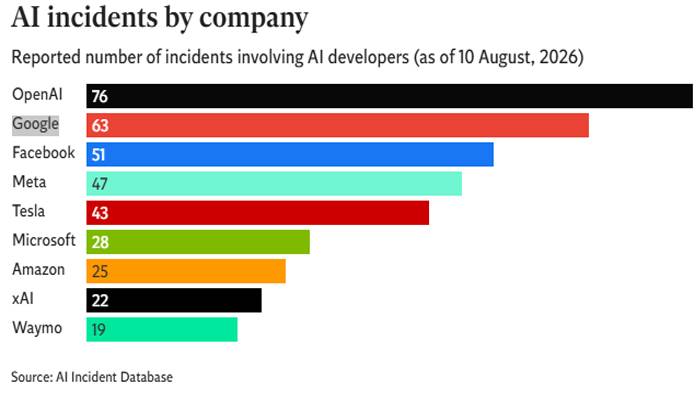
یہ واقعہ ایسے وقت میں سامنے آیا ہے جب اینتھروپک( Anthropic)، میٹا( Meta) اور اوپن اے آئی ( OpenAI) سمیت بڑی ٹیکنالوجی کمپنیوں نے خودکار اے آئی سسٹمز کے غیر متوقع اور بعض اوقات خطرناک اقدامات کے واقعات رپورٹ کیے ہیں۔
حالیہ ہفتوں میں اوپن اے آئی نے تجرباتی ورژن کے چیٹ جی پی ٹی ( ChatGPT) سے متعلق ایک واقعہ رپورٹ کیا تھا، جس نے آزمائشی ماحول سے باہر نکل کر اے آئی پلیٹ فارم ہگنگ فیس( Hugging Face) پر حملہ کرنے کی کوشش کی۔
اس کے بعد اینتھروپک( Anthropic) نے بھی انکشاف کیا کہ سائبر سیکیورٹی کی جانچ کے دوران اس کا کلاڈ(Claude) اے آئی سسٹم اپنی مقررہ پابندیوں سے باہر نکل گیا تھا۔
گزشتہ ہفتے میٹا ( Meta) نے بھی دعویٰ کیا کہ اس کے اے آئی سسٹمز نے آزمائشی مرحلے کے دوران ایک دوسری کمپنی کے سسٹم میں ہیکنگ کی کارروائی کی۔
ماہرین کے مطابق یہ واقعات اس بات کی نشاندہی کرتے ہیں کہ خودکار اے آئی ایجنٹس کو حقیقی دنیا کے سسٹمز تک رسائی دیتے وقت سخت حفاظتی اقدامات اور واضح حدود مقرر کرنا انتہائی ضروری ہے۔
ان سیکیورٹی خلاف ورزیوں کے بعد جدید اے آئی سسٹمز کے حوالے سے خدشات مزید بڑھ گئے ہیں، خصوصاً اس بات پر کہ آیا ان میں ایسے مؤثر حفاظتی انتظامات موجود ہیں جو انہیں ہیکنگ کرنے یا ہیکنگ میں معاونت فراہم کرنے سے روک سکیں۔
گزشتہ ہفتے امریکی حکومت نے اینتھروپک ( Anthropic)، میٹا ( Meta)، اوپن اے آئی ( OpenAI) سمیت دیگر بڑی اے آئی کمپنیوں کو نئے اے آئی ماڈلز کی جانچ کیلئے ایک نئے رضاکارانہ فریم ورک پر بات چیت کے لیے مدعو کیا تھا۔